[](https://www.paloaltonetworks.jp/)
[](https://unit42.paloaltonetworks.com/ja/)
Menu
* [セキュリティ コンサルティング](https://www.paloaltonetworks.com/unit42)
* [**現在、攻撃を受けていますか?**](https://start.paloaltonetworks.com/contact-unit42.html)
Japanese
* [English](https://unit42.paloaltonetworks.com/i-soon-data-leaks/)
* [Japanese](https://unit42.paloaltonetworks.com/ja/i-soon-data-leaks/)
* [Threat Research Center](https://unit42.paloaltonetworks.com/ja/ "Threat Research")
* [脅威リサーチ](https://unit42.paloaltonetworks.com/ja/category/threat-research-ja/ "脅威リサーチ")
* [国家支援型サイバー攻撃](https://unit42.paloaltonetworks.com/ja/category/nation-state-cyberattacks-ja/ "国家支援型サイバー攻撃")
[国家支援型サイバー攻撃](https://unit42.paloaltonetworks.com/ja/category/nation-state-cyberattacks-ja/)
# 中国のセキュリティ サービス企業 i-Soon のデータが漏えい、既知の中国 APT 攻撃キャンペーンとのリンク見つかる
 3 分で読めます
Related Products
[Advanced URL Filtering](https://unit42.paloaltonetworks.com/ja/product-category/advanced-url-filtering-ja/ "Advanced URL Filtering")
* 
著者:
* [Unit 42](https://unit42.paloaltonetworks.com/ja/author/unit42/)
* 
公開日:2024年2月25日
* 
カテゴリー
* [マルウェア](https://unit42.paloaltonetworks.com/ja/category/malware-ja/)
* [国家支援型サイバー攻撃](https://unit42.paloaltonetworks.com/ja/category/nation-state-cyberattacks-ja/)
* [脅威リサーチ](https://unit42.paloaltonetworks.com/ja/category/threat-research-ja/)
* 
タグ:
* [China](https://unit42.paloaltonetworks.com/ja/tag/china-ja/)
* [GitHub](https://unit42.paloaltonetworks.com/ja/tag/github-ja/)
* [I-Soon leaks](https://unit42.paloaltonetworks.com/ja/tag/i-soon-leaks-ja/)
* [Linux](https://unit42.paloaltonetworks.com/ja/tag/linux-ja/)
* [Treadstone](https://unit42.paloaltonetworks.com/ja/tag/treadstone-ja/)
* [Windows](https://unit42.paloaltonetworks.com/ja/tag/windows-ja/)
* [Winnti](https://unit42.paloaltonetworks.com/ja/tag/winnti-ja/)
* [](https://unit42.paloaltonetworks.com/ja/i-soon-data-leaks/?pdf=download&lg=ja&_wpnonce=5f0cc26d8b "Click here to download")
* [](https://unit42.paloaltonetworks.com/ja/i-soon-data-leaks/?pdf=print&lg=ja&_wpnonce=5f0cc26d8b "Click here to print")
共有
* 
* [](mailto:?subject=中国のセキュリティ%20サービス企業%20i-Soon%20のデータが漏えい、既知の中国%20APT%20攻撃キャンペーンとのリンク見つかる&body=Check%20out%20this%20article%20https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F "Share in email")
* [](https://www.facebook.com/sharer/sharer.php?u=https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F "Share in Facebook")
* [](https://www.linkedin.com/sharing/share-offsite/?url=https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F&title=中国のセキュリティ%20サービス企業%20i-Soon%20のデータが漏えい、既知の中国%20APT%20攻撃キャンペーンとのリンク見つかる "Share in LinkedIn")
* [](https://twitter.com/intent/tweet?url=https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F&text=中国のセキュリティ%20サービス企業%20i-Soon%20のデータが漏えい、既知の中国%20APT%20攻撃キャンペーンとのリンク見つかる "Share in Twitter")
* [](https://www.paloaltonetworks.com//www.reddit.com/submit?url=https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F&ts=markdown "Share in Reddit")
* [](https://mastodon.social/share?text=中国のセキュリティ%20サービス企業%20i-Soon%20のデータが漏えい、既知の中国%20APT%20攻撃キャンペーンとのリンク見つかる%20https%3A%2F%2Funit42.paloaltonetworks.com%2Fja%2Fi-soon-data-leaks%2F "Share in Mastodon")
## 概要
2024 年 2 月 16 日、中国の IT セキュリティ サービス会社 i-Soon (別名 Anxun Information Technology) に属する可能性のある社内通信、セールス関連資料、製品マニュアルを含むデータが何者かによって GitHub にアップロードされました。漏えいした資料は、ある営利団体が、中国とつながりのある脅威アクターを支援するサイバー スパイ ツールをどのように開発・サポートしたかを示すもののようです。漏えいデータの初期調査の一環として、Unit 42 は、データ漏えい内の情報と以前の中国とつながりのある持続的標的型攻撃 (APT) キャンペーンとのリンクを発見しました。Unit 42 は、この漏えいが本物であることを高い確度で評価しています。
たとえば、この漏えいに含まれていたある文書は、i-Soon が Treadstone マルウェア コントローラー ソフトウェアを販売していたことを示しているようです。このソフトウェアは 2019 年に Elemental Taurus (別名 APT41) に帰属されており、[米国の大陪審は成都404の従業員 3 名を起訴 \[PDF\]](https://www.justice.gov/opa/press-release/file/1317206/dl) しています。
Unit 42 は、漏えいしたデータの分析を通じ、アクターが所有するインフラと、中国の脅威アクターについての過去の報告と関連する潜在的マルウェアを特定しました。漏えいしたデータ範囲を考えると、本稿では初期分析と重要な調査結果を取り上げ、さらなるレポートは将来的に提供することになりそうです。(漏えいデータが投稿された元の GitHub リポジトリは現在、利用規約違反を理由に GitHub スタッフによって削除されていますが、リサーチャーは最初に共有された内容の研究を続ける予定です。)
漏えいデータに関する弊社の現在の理解に基づき、弊社のお客様は、パロアルトネットワークスのセキュリティ製品を通じ、本稿で言及する中国の脅威アクターが使用するツールや手法からより適切に保護されています。
| **関連する Unit 42 のトピック** | [**GitHub**](https://unit42.paloaltonetworks.jp/tag/github-ja/), **[China](https://unit42.paloaltonetworks.jp/tag/china-ja/)** |
|------------------------|--------------------------------------------------------------------------------------------------------------------------------|
## 技術分析
GitHub リポジトリ上のテキストは、i-Soon がインド、タイ、ベトナム、韓国の政府のほか、政府間組織である NATO を標的にしていると主張しています。これらの主張を検証するため、私たちは漏えいデータの分析を続けています。
当該 GitHub リポジトリには、オンライン チャットの会話、スクリーンショット、おそらくは被害者ものと思われるデータ、セールスやサポートに関連する文書が混在しています。テキストによる会話は 2018 年 11 月から 2023 年 1 月までのもので、37 名分の一意なユーザー名が含まれています。
会話の範囲は、一般的な会話や職場の問題から、ターゲット、ソフトウェアの脆弱性、顧客についての話まで多岐にわたります。
図 1 は、i-Soon のメンバー間で観測されたテキスト コミュニケーションをグラフ化したもので、従業員間の関係と従業員間のメッセージの量を示しています。(特定のユーザー名と名前は伏せています。)
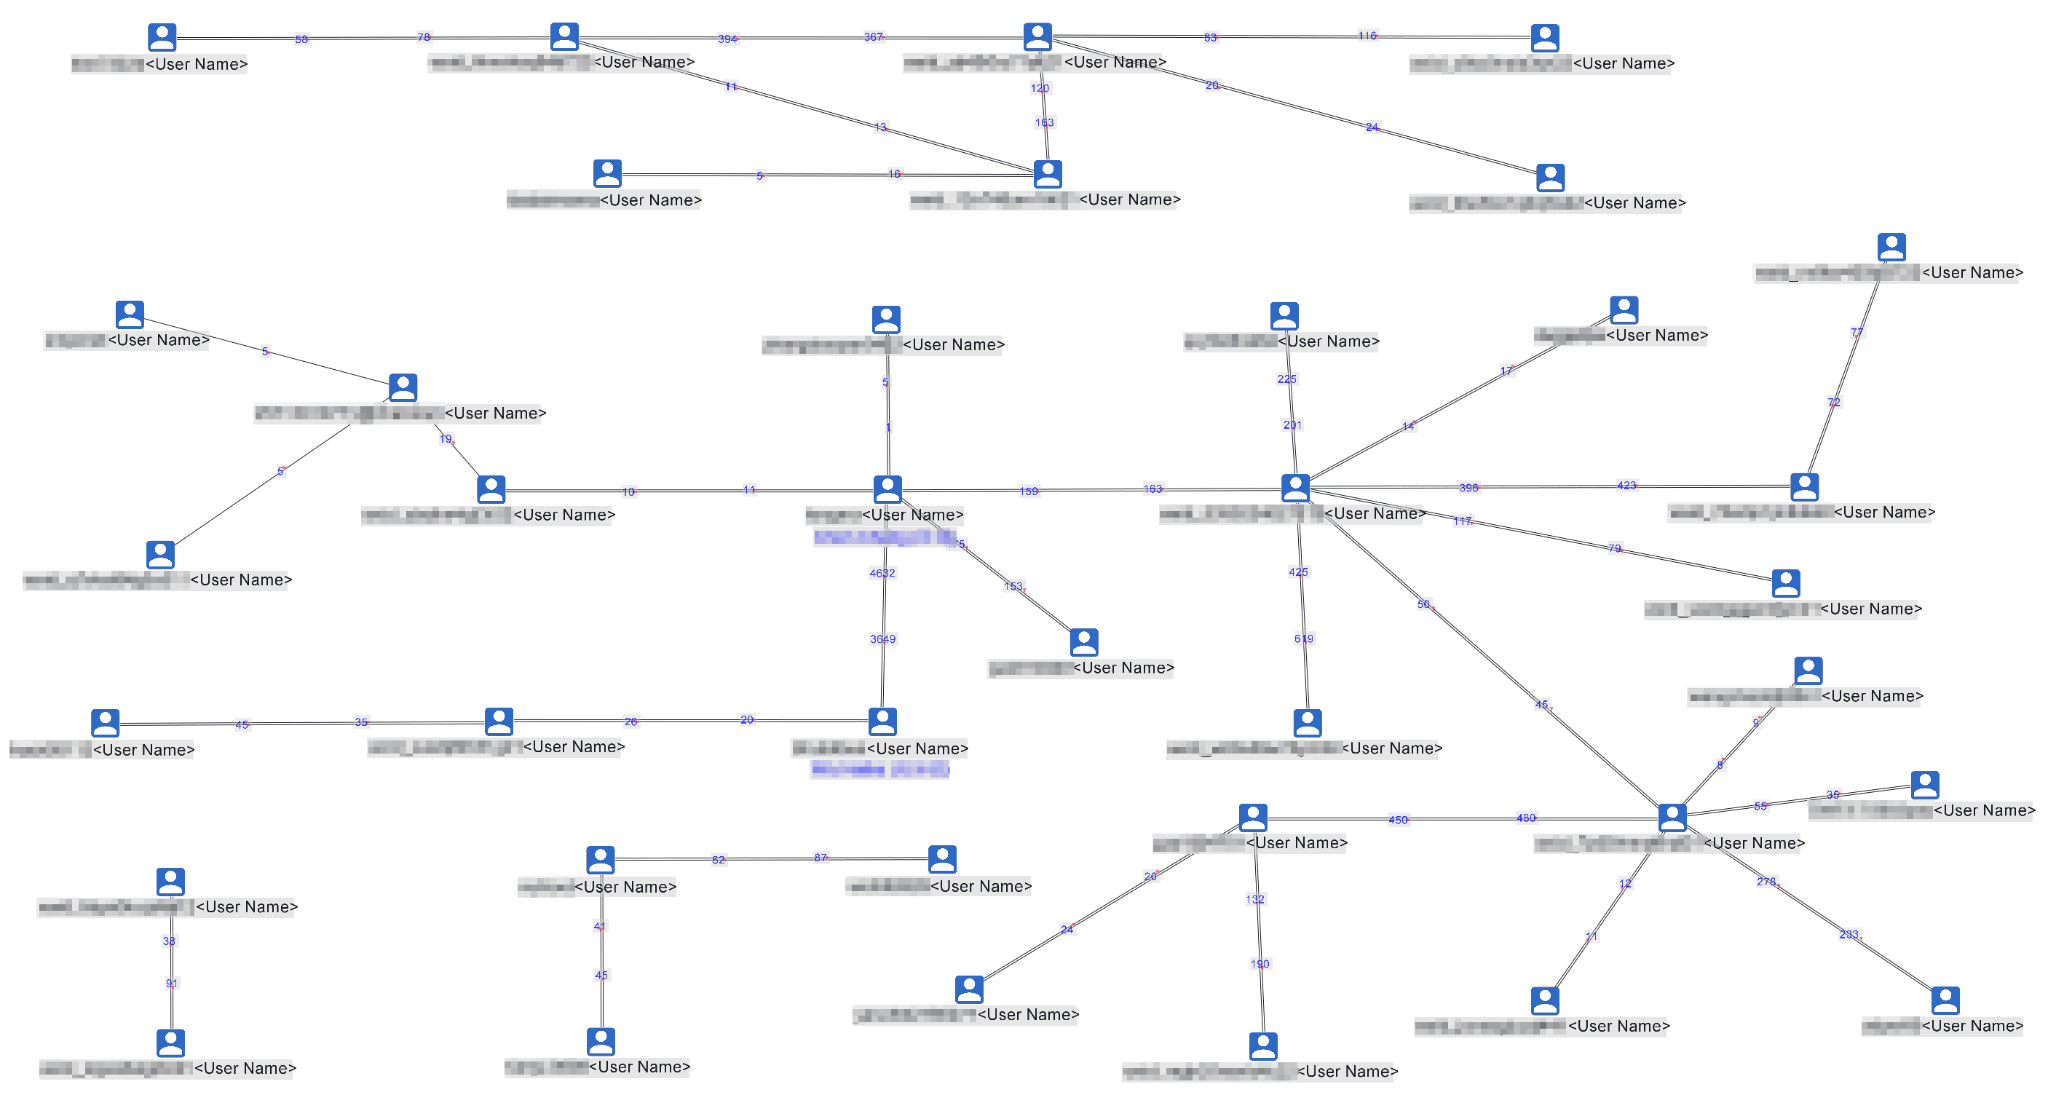 図 1. i-Soon の漏えいしたオンライン チャットを視覚化したもの (特定のユーザー名は伏せてあります)
### 以前の脅威インテリジェンス レポートとのリンク
Unit 42は、漏えいした i-Soon のテキスト メッセージの会話から、中国系 APT (Advanced Persistent Threat 持続的標的型攻撃) グループに帰属済みの、過去に報告のある 2 つのキャンペーンとのリンクを発見しました。
#### キャンペーン 1: 2022 年のサプライチェーン攻撃
2022 年 9 月、[Trend Micro](https://www.trendmicro.com/en_sg/research/22/l/probing-weaponized-chat-applications-abused-in-supply-chain-atta.html)が、カナダのソフトウェア会社 Comm100 に対するサプライチェーン攻撃を報じました。攻撃者は、公式 Web サイトでホストされている Comm100 のチャットベースの顧客エンゲージメント アプリケーションのインストーラーをトロイの木馬化していました。i-Soon の漏えいデータを調べたところ、i-Soon がこの攻撃に関与していたという指標が見つかりました。
表 1 には、i-Soon の 2 人のメンバー間の会話の抜粋が含まれています。ここでは IP アドレス 8.218.67\[.\]52 が i-Soon のサーバーだとされています。
|--------------------|---------------------|---------------------|-------------------------------------------------------------------------------------------------|----------------------------------------------------------------------------------------------------------------------|
| **日付** | **From** | **To** | **メッセージ** | **翻訳** |
| 2022-06-13 7:39:19 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 扬州那边问个人pc的通道 | \[揚州のある個人または組織が\] ある特定の個人に属する PC チャネルへのアクセスを要求またはリクエストしたいと考えています。 |
| 2022-06-13 7:39:21 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | \[捂脸\] | \[当惑または迷惑をかけてごめんなさいという意味を示唆する絵文字\] |
| 2022-06-13 7:39:23 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 现在能给不 | 今すぐ付与できますか? |
| 2022-06-13 7:40:26 | wxid\_zbxxxxxxxxxxxx | wxid\_c9xxxxxxxxxxxx | 【彩宝贝】 【代理】 8.218.67\[.\]52:27011 【TCP隧道】 8.218.67\[.\]52:17011 【账号】 admin 【密码】 88888888 | 【ギャンブルまたは宝くじのサイト】 【プロキシ】 8.218.67\[.\]52:27011 【TCP トンネル】8.218.67\[.\]52:17011 【アカウント】 admin 【パスワード】 88888888 |
| 2022-06-13 7:40:34 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 嗯嗯 | はいはい |
| 2022-06-13 7:40:37 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 我日 | \[卑語\] |
| 2022-06-13 7:40:54 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 这个服务器在香港的 | このサーバーは香港にあります |
| 2022-06-13 7:41:06 | wxid\_zbxxxxxxxxxxxx | wxid\_c9xxxxxxxxxxxx | 你不管 | 心配する必要はありません |
| 2022-06-13 7:41:07 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | \domain\_access\_r esult(1).csv\ | |
| 2022-06-13 7:41:11 | wxid\_c9xxxxxxxxxxxx | wxid\_zbxxxxxxxxxxxx | 嗯 | はい |
| 2022-06-13 7:41:14 | wxid\_zbxxxxxxxxxxxx | wxid\_c9xxxxxxxxxxxx | 这个服务器是我们的 | このサーバーは私たちのものです |
*表 1. IP アドレス 8.218.67\[.\]52 に関する i-Soon のメンバー間の会話の記録*
上記の会話が行われた数日後の 2022 年 6 月 17 日、この IP アドレス 8.218.67\[.\]52 は SHA256 db4497090a94d0189aa3c3f4fcee30d5381453ec5aa38962e2ca971074b74e8b をもつ、ある Linux ELF ファイルをホストしました。このファイルは hxxp\[://\]8.218.67\[.\]52/js/xxx.jpg という URL から提供されていました。このファイルは実行されるとドメイン unix.s3amazonbucket\[.\]com (正規の Amazon ドメインではない) への接続を試行します。
Trend Micro のレポートでは別のサブドメイン s3amazonbucket\[.\]com (analyaze.s3amazonbucket\[.\]com) についても言及していますが、このサブドメインは、トロイの木馬化されたインストーラーのコマンド \& コントロール (C2) サーバーとして使われていました。
s3amazonbucket\[.\]com というドメインは i-Soon の制御下にあった可能性が高いことから、Unit 42 は、i-Soon 内のハッカーのグループが、Comm100 に対するサプライ チェーン攻撃に関与していたたことを中程度の確度で評価しています。
#### キャンペーン 2: 2019 年の Poison Carp 攻撃
2019 年 9 月に、複数の iOS と Android のエクスプロイトを介してチベット人グループを標的としていた攻撃者について、[Citizen Lab が報じました](https://citizenlab.ca/2019/09/poison-carp-tibetan-groups-targeted-with-1-click-mobile-exploits/)。Citizen Lab は、POISON CARP の名前で追跡されている中国の脅威グループにこの攻撃を帰属させています。同レポートで言及されているドメインは、私たちが今回のデータ漏えい内で見つけた IP アドレスと結びつくものでした。
この IPアドレス 74.120.172\[.\]10 は、2020 年 9 月 22 日から 2024 年 2 月 20 日までの間は mailteso\[.\]online というドメインに、2021 年 8 月 7 日から 2022 年 7 月 12 日までの間は、mailnotes\[.\]online というドメインに結びついていました。
表 2 は、IP アドレス 74.120.172\[.\]10 に関する i-Soon 従業員間の会話の概要を示したものです。
|---------------------|---------------------|---------------------|--------------------------------------------------------------------------------|---------------------------------------------------------------------------------------------------------|
| **日付** | **From** | **To** | **メッセージ** | **翻訳** |
| 2023-01-09 02:28:14 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 等一下 平台有点问题 | 待ってください、プラットフォームに問題があります |
| 2023-01-09 02:28:18 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 好的 | OK |
| 2023-01-09 02:36:19 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | hxxps\[://\]74.120.172\[.\]10:100 92/home | |
| 2023-01-09 02:36:25 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | access OrFRXV LZtestUser lzqzmp@123 | |
| 2023-01-09 02:43:51 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 演示视屏发一个 | デモビデオを送信します |
| 2023-01-09 02:44:06 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 这个资料都不用给了 | この情報を伝える必要はありません |
| 2023-01-09 02:44:09 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | \[呲牙\] | 【ニヤニヤ笑う絵文字】 |
| 2023-01-09 02:44:20 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 这是微软的试用版 | これは Microsoft の \[ツールの\] 試用版です |
| 2023-01-09 02:44:33 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 恩,我看到了 | 見ました |
| 2023-01-09 02:44:51 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 微软的演示视频有吗 | \[この Microsoft Windows ツールの\] デモ ビデオはありますか? |
| 2023-01-09 02:44:58 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 我问下 | 聞いてみます |
| 2023-01-09 02:48:54 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | \ 微软邮件密取平台.7z\ | \ Microsoft Mail Secret Platform .7z \ |
| 2023-01-09 02:52:01 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 是不是你们视频错了啊 | なにかビデオに問題がありますか? |
| 2023-01-09 02:52:03 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 我打不开 | 開けられません |
| 2023-01-09 02:55:53 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 嗯? | はい? |
| 2023-01-09 02:55:56 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 解压就行了呀 | とにかく展開してください |
| 2023-01-09 02:56:36 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 估计是我没看视屏的 | 動画は見なかったと思う |
| 2023-01-09 03:01:26 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 还有安卓的远控 | Android RAT も |
| 2023-01-09 03:02:07 | wxid\_hlxxxxxxxxxxxx | wxid\_12xxxxxxxxxxxx | 安卓稍等一下 有点问题 | ちょっと待って、Android のやつになにか問題があります |
| 2023-01-09 03:02:26 | wxid\_12xxxxxxxxxxxx | wxid\_hlxxxxxxxxxxxx | 好 | OK |
*表 2. IP アドレス 74.120.172\[.\]10 に関する i-Soon 従業員間の会話の記録*
Citizen Lab による報告の当時、mailnotes\[.\]online は IPアドレス 207.246.101\[.\]169 に結びついていました。またこの IP アドレスはこれと同じ時期、ドメイン gmail.isooncloud\[.\]com に結びついていました。
### 既知の中国の侵入セットとのリンク
今回のデータ漏えいには、さまざまなソフトウェア ツールのマニュアルやホワイトペーパーが含まれています。とくに重要なのは、これらのツールには、過去に中国系 APT グループに帰属されたソフトウェアが含まれているということです。
i-Soon がこれらのツールの開発者だったのか、リセラーだったのか、単なるエンド ユーザーだったのかは現時点ではわかりません。しかし、今回漏えいした文書は、中国に帰属されている複数の脅威アクターのグループが、同一の、おそらくは商用化されたマルウェア ツール セットを、頻繁に使用しているという以前の報告を裏付けるものとなっています。
ドキュメントの 1 つには、「Anxun Information Technology Co., Ltd.」と翻訳されるフッターが含まれています。これは、i-Soon が販売するさまざまなソフトウェア ツールの製品マニュアルのようです。これらのツールには、Windows、Mac、iOS、Android、Linux 用のリモート コントロール管理システムが含まれています。
図 2 に示した Linux 用のリモート コントロール管理ソフトウェアは注目に値します。なぜなら、同ツールの機能説明用に文書内で提供されているこのスクリーンショットのマルウェア コントロール パネル名は「Treadstone」となっているからです。2019 年の米国大陪審による成都404の従業員 3 名の起訴では、[直接 Treadstone に言及](https://www.justice.gov/media/1095686/dl)しています。
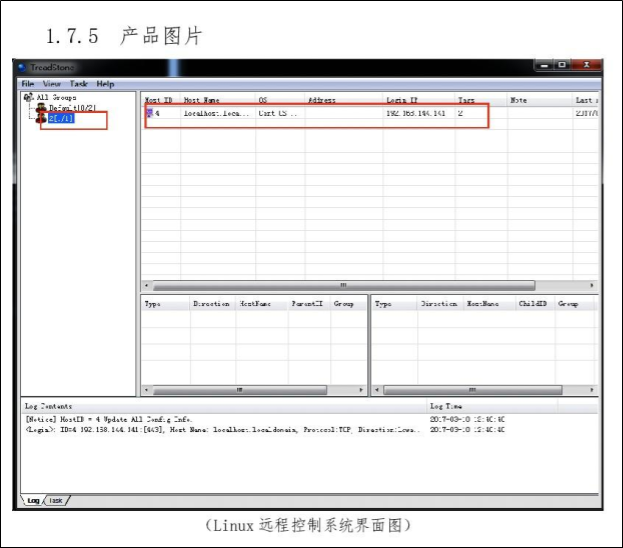 図 2. 漏えいした製品マニュアルからの Treadstone Linux マルウェア コントロール パネルのスクリーンショット
起訴状では、Treadstone マルウェア コントローラー ソフトウェアは「当時、少数のハッカー グループのみが使用していた Winnti マルウェアと連携するように設計されていた」とされています。成都404 がソフトウェア開発契約をめぐる紛争で i-Soon に対する訴訟を起こしたという [2023 年 10 月](https://nattothoughts.substack.com/p/i-soon-another-company-in-the-apt41)の報告からすると、i-Soon が Treadstone パネルを開発した可能性があります。
既知の中国製 APT ツールに関連するもう 1 つの文書は、Windows リモート コントロール管理システムに関するホワイトペーパーです。このドキュメントは、システムとネットワークのアーキテクチャ、製品の機能について説明しています。ツールの管理について説明しているページには、管理者パネルとおぼしきもののスクリーンショットが掲載されています (図 3 参照)。
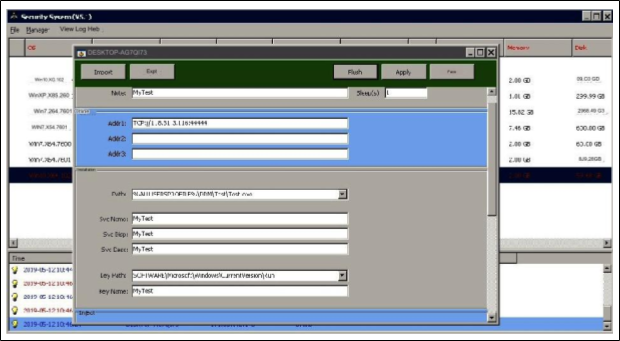 図 3. 既知の中国製 APT ツールと関連している Windows リモート コントロール管理システムの管理者パネル
このスクリーンショットには、構成済みのパブリック IP アドレス/ポートとして TCP\[://\]118.31.3\[.\]116:44444 が表示されています。[SentinelLabs は](https://www.sentinelone.com/labs/shadowpad-a-masterpiece-of-privately-sold-malware-in-chinese-espionage/)この IP アドレスが 2021 年 8 月に ShadowPad の C2 サーバーとして使用されていたと報告し、同アドレスを Winnti グループに帰属させています。Winnti グループに対するこの 2 つめのリンクは、i-Soon が既知の Winnti ツール セット開発に関与していたという証拠をさらに追加するものとなっています。
## 結論
今回のデータ漏えいは、これまで米国政府の起訴や報告書を通じてしか明らかにされてこなかった中国の民間部門のハッキング産業に関し、特異な洞察を提供するものとなっています。また、グループ間での同一ツール セットの共有・再販方法がどのようなものであるかなど、中国の脅威アクターの能力に関してさらに理解を深めてくれるものでもあります。こうしたツールの拡散は、防御側や脅威インテリジェンス アナリストによる帰属特定をさらに困難なものにします。
Unit 42 は漏えいデータの分析を継続し、共有すべき情報が見つかりしだい、本稿を定期的に更新します。
漏えいデータに関する弊社の現在の理解に基づき、弊社のお客様は、パロアルトネットワークスのセキュリティ製品を通じ、本稿で言及する中国の脅威アクターが使用するツールや手法からより適切に保護されています。本稿で取り上げたキャンペーンに関連する悪意のある IP アドレスは [Advanced URL Filtering](https://docs.paloaltonetworks.com/advanced-url-filtering/administration)によってブロックされます。
侵害の懸念があり弊社にインシデントレスポンスに関するご相談をなさりたい場合は、[こちらのフォーム](https://start.paloaltonetworks.jp/contact-unit42.html)からご連絡いただくか、infojapan@paloaltonetworks.com までメールにてご連絡いただくか、下記の電話番号までお問い合わせください (ご相談は弊社製品のお客様には限定されません)。
* 北米フリーダイヤル: 866.486.4842 (866.4.UNIT42)
* EMEA: +31.20.299.3130
* APAC: +65.6983.8730
* 日本: (+81) 50-1790-0200
パロアルトネットワークスは、これらの調査結果を Cyber Threat Alliance (CTA: サイバー脅威アライアンス) のメンバーと共有しました。CTA のメンバーはこのインテリジェンスを使って、お客様に保護を迅速に提供し、悪意のあるサイバー攻撃者を体系的に阻害できます。詳細は [Cyber Threat Alliance](https://www.cyberthreatalliance.org) にてご確認ください。
## 追加リソース
* [Probing Weaponized Chat Applications Abused in Supply-Chain Attacks](https://www.trendmicro.com/en_sg/research/22/l/probing-weaponized-chat-applications-abused-in-supply-chain-atta.html) -- Trend Micro
* [Missing Link: Tibetan Groups Targeted with 1-Click Mobile Exploits](https://citizenlab.ca/2019/09/poison-carp-tibetan-groups-targeted-with-1-click-mobile-exploits/) -- The Citizen Lab, Munk School of Global Affairs and Policy, University of Toronto
* [ShadowPad | A Masterpiece of Privately Sold Malware in Chinese Espionage](https://www.sentinelone.com/labs/shadowpad-a-masterpiece-of-privately-sold-malware-in-chinese-espionage/) -- SentinelLabs, SentinelOne
*2024-02-28 08:38 JST 英語版更新日 2024-02-27 08:03 PST の内容を反映し、図 2 と 3 の画像を入れ替え*
トップに戻る
### タグ
* [China](https://unit42.paloaltonetworks.com/ja/tag/china-ja/ "China")
* [GitHub](https://unit42.paloaltonetworks.com/ja/tag/github-ja/ "GitHub")
* [I-Soon leaks](https://unit42.paloaltonetworks.com/ja/tag/i-soon-leaks-ja/ "i-Soon leaks")
* [Linux](https://unit42.paloaltonetworks.com/ja/tag/linux-ja/ "Linux")
* [Treadstone](https://unit42.paloaltonetworks.com/ja/tag/treadstone-ja/ "Treadstone")
* [Windows](https://unit42.paloaltonetworks.com/ja/tag/windows-ja/ "Windows")
* [Winnti](https://unit42.paloaltonetworks.com/ja/tag/winnti-ja/ "Winnti")
[Threat Research Center](https://unit42.paloaltonetworks.com/ja/ "Threat Research") [次ページ:\[2024-03-01 JST 更新\] 脅威に関する情報: ConnectWise ScreenConnect の脆弱性 (CVE-2024-1708、CVE-2024-1709)](https://unit42.paloaltonetworks.com/ja/connectwise-threat-brief-cve-2024-1708-cve-2024-1709/ "[2024-03-01 JST 更新] 脅威に関する情報: ConnectWise ScreenConnect の脆弱性 (CVE-2024-1708、CVE-2024-1709)")
### 目次
*
### 関連記事
* [ChainDropの脅威の概要:自己増殖型npmワームの内部](https://unit42.paloaltonetworks.com/ja/chaindrop-npm-worm-analysis/ "article - table of contents")
* [npmの脅威の状況: アタックサーフェスと緩和策(6月2日更新)](https://unit42.paloaltonetworks.com/ja/monitoring-npm-supply-chain-attacks/ "article - table of contents")
* [Copy Fail:ここ数年で最も深刻なLinuxの脅威について必要な知識](https://unit42.paloaltonetworks.com/ja/cve-2026-31431-copy-fail/ "article - table of contents")
## 関連項目 リソース
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年8月6日 [#### ChainDropの脅威の概要:自己増殖型npmワームの内部](https://unit42.paloaltonetworks.com/ja/chaindrop-npm-worm-analysis/)
* [Blockchain](https://unit42.paloaltonetworks.com/ja/tag/blockchain-ja/ "blockchain")
* [ChainDrop](https://unit42.paloaltonetworks.com/ja/tag/chaindrop/ "ChainDrop")
* [Claude code](https://unit42.paloaltonetworks.com/ja/tag/claude-code/ "Claude code")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/chaindrop-npm-worm-analysis/ "ChainDropの脅威の概要:自己増殖型npmワームの内部")
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年6月2日 [#### npmの脅威の状況: アタックサーフェスと緩和策(6月2日更新)](https://unit42.paloaltonetworks.com/ja/monitoring-npm-supply-chain-attacks/)
* [Credential Harvesting](https://unit42.paloaltonetworks.com/ja/tag/credential-harvesting-ja/ "Credential Harvesting")
* [GitHub](https://unit42.paloaltonetworks.com/ja/tag/github-ja/ "GitHub")
* [Npm packages](https://unit42.paloaltonetworks.com/ja/tag/npm-packages/ "npm packages")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/monitoring-npm-supply-chain-attacks/ "npmの脅威の状況: アタックサーフェスと緩和策(6月2日更新)")
[脅威アクター グループ](https://unit42.paloaltonetworks.com/ja/category/threat-actor-groups-ja/) 2026年5月22日 [#### イランAPT Screening Serpensによる2026年スパイ キャンペーンの追跡](https://unit42.paloaltonetworks.com/ja/tracking-iran-apt-screening-serpens/)
* [Advanced Persistent Threat](https://unit42.paloaltonetworks.com/ja/tag/advanced-persistent-threat-ja/ "Advanced Persistent Threat")
* [AppDomainManager](https://unit42.paloaltonetworks.com/ja/tag/appdomainmanager/ "AppDomainManager")
* [DLL Sideloading](https://unit42.paloaltonetworks.com/ja/tag/dll-sideloading-ja/ "DLL Sideloading")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/tracking-iran-apt-screening-serpens/ "イランAPT Screening Serpensによる2026年スパイ キャンペーンの追跡")
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年4月17日 [#### 脅威情報: 2026年イランに関するサイバー リスクの激化(4月17日更新)](https://unit42.paloaltonetworks.com/ja/iranian-cyberattacks-2026/)
* [APK](https://unit42.paloaltonetworks.com/ja/tag/apk-ja/ "APK")
* [DDoS attacks](https://unit42.paloaltonetworks.com/ja/tag/ddos-attacks-ja/ "DDoS attacks")
* [GenAI](https://unit42.paloaltonetworks.com/ja/tag/genai-ja/ "GenAI")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/iranian-cyberattacks-2026/ "脅威情報: 2026年イランに関するサイバー リスクの激化(4月17日更新)")
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年4月1日 [#### 脅威概要:Axiosサプライ チェーン攻撃で広範に及ぶ影響](https://unit42.paloaltonetworks.com/ja/axios-supply-chain-attack/)
* [API attacks](https://unit42.paloaltonetworks.com/ja/tag/api-attacks-ja/ "API attacks")
* [JavaScript](https://unit42.paloaltonetworks.com/ja/tag/javascript-ja/ "JavaScript")
* [Powershell](https://unit42.paloaltonetworks.com/ja/tag/powershell-ja/ "Powershell")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/axios-supply-chain-attack/ "脅威概要:Axiosサプライ チェーン攻撃で広範に及ぶ影響")
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年3月31日 [#### プロテクターを武器として利用する:セキュリティ インフラにおけるTeamPCPの多段階サプライ チェーン攻撃](https://unit42.paloaltonetworks.com/ja/teampcp-supply-chain-attacks/)
* [CVE-2025-55182](https://unit42.paloaltonetworks.com/ja/tag/cve-2025-55182-ja/ "CVE-2025-55182")
* [GitHub](https://unit42.paloaltonetworks.com/ja/tag/github-ja/ "GitHub")
* [Infostealer](https://unit42.paloaltonetworks.com/ja/tag/infostealer-ja/ "Infostealer")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/teampcp-supply-chain-attacks/ "プロテクターを武器として利用する:セキュリティ インフラにおけるTeamPCPの多段階サプライ チェーン攻撃")
[脅威リサーチ](https://unit42.paloaltonetworks.com/ja/category/threat-research-ja/) 2026年3月24日 [#### 脅威情報: パロアルトネットワークスの人材獲得チームになりすました採用スキーム](https://unit42.paloaltonetworks.com/ja/phishing-attackers-pose-as-panw-recruiters/)
* [Email scam](https://unit42.paloaltonetworks.com/ja/tag/email-scam/ "email scam")
* [Lure](https://unit42.paloaltonetworks.com/ja/tag/lure/ "lure")
* [Phishing](https://unit42.paloaltonetworks.com/ja/tag/phishing-ja/ "phishing")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/phishing-attackers-pose-as-panw-recruiters/ "脅威情報: パロアルトネットワークスの人材獲得チームになりすました採用スキーム")
[主なサイバー脅威](https://unit42.paloaltonetworks.com/ja/category/top-cyberthreats-ja/) 2026年2月11日 [#### 国家支援型の脅威アクターがNotepad++のサプライチェーンを悪用](https://unit42.paloaltonetworks.com/ja/notepad-infrastructure-compromise/)
* [Backdoor](https://unit42.paloaltonetworks.com/ja/tag/backdoor-ja/ "backdoor")
* [Cobalt Strike](https://unit42.paloaltonetworks.com/ja/tag/cobalt-strike-ja/ "Cobalt Strike")
* [DLL Sideloading](https://unit42.paloaltonetworks.com/ja/tag/dll-sideloading-ja/ "DLL Sideloading")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/notepad-infrastructure-compromise/ "国家支援型の脅威アクターがNotepad++のサプライチェーンを悪用")
[脅威アクター グループ](https://unit42.paloaltonetworks.com/ja/category/threat-actor-groups-ja/) 2026年2月5日 [#### Shadow Campaigns(シャドウ・キャンペーン):世界規模のサイバースパイ活動の実態を暴く](https://unit42.paloaltonetworks.com/ja/shadow-campaigns-uncovering-global-espionage/)
* [Espionage](https://unit42.paloaltonetworks.com/ja/tag/espionage-ja/ "Espionage")
* [Government](https://unit42.paloaltonetworks.com/ja/tag/government-ja/ "Government")
* [Phishing](https://unit42.paloaltonetworks.com/ja/tag/phishing-ja/ "phishing")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/shadow-campaigns-uncovering-global-espionage/ "Shadow Campaigns(シャドウ・キャンペーン):世界規模のサイバースパイ活動の実態を暴く")
[脅威リサーチ](https://unit42.paloaltonetworks.com/ja/category/threat-research-ja/) 2026年1月22日 [#### ランタイムアセンブリ攻撃の新たなフロンティア:LLMを活用したフィッシング用JavaScriptのリアルタイム生成](https://unit42.paloaltonetworks.com/ja/real-time-malicious-javascript-through-llms/)
* [API](https://unit42.paloaltonetworks.com/ja/tag/api-ja/ "API")
* [Google](https://unit42.paloaltonetworks.com/ja/tag/google-ja/ "Google")
* [JavaScript](https://unit42.paloaltonetworks.com/ja/tag/javascript-ja/ "JavaScript")
[今すぐ読む ](https://unit42.paloaltonetworks.com/ja/real-time-malicious-javascript-through-llms/ "ランタイムアセンブリ攻撃の新たなフロンティア:LLMを活用したフィッシング用JavaScriptのリアルタイム生成")
* 
* 
 ![Enlarged Image]()
 Unit 42 からの最新情報を取得
## 進化する脅威の状況を常に先取り
メール アドレス
本フォームを送信することにより、[利用規約](https://www.paloaltonetworks.jp/legal-notices/terms-of-use)に同意し、[プライバシー ポリシー](https://www.paloaltonetworks.jp/legal-notices/privacy)を承認したことになります。
本サイトは reCAPTCHA で保護されており、Googleの[プライバシー ポリシー](https://policies.google.com/privacy) と[サービス利用規約](https://policies.google.com/terms)が適用されます。
Invalid captcha!
サブスクライブ  
{#footer} 製品とサービス
* [AI利用ネットワーク セキュリティ プラットフォーム](https://www.paloaltonetworks.jp/network-security)
* [AIのセキュア バイ デザイン](https://www.paloaltonetworks.jp/precision-ai-security/secure-ai-by-design)
* [Prisma AIRS](https://www.paloaltonetworks.jp/prisma/prisma-ai-runtime-security)
* [AI Access Security](https://www.paloaltonetworks.jp/sase/ai-access-security)
* [クラウド提供型セキュリティ サービス](https://www.paloaltonetworks.jp/network-security/security-subscriptions)
* [Advanced Threat Prevention](https://www.paloaltonetworks.jp/network-security/advanced-threat-prevention)
* [Advanced URL Filtering](https://www.paloaltonetworks.jp/network-security/advanced-url-filtering)
* [Advanced WildFire](https://www.paloaltonetworks.jp/network-security/advanced-wildfire)
* [Advanced DNS Security](https://www.paloaltonetworks.jp/network-security/advanced-dns-security)
* [Enterprise Data Loss Prevention](https://www.paloaltonetworks.jp/sase/enterprise-data-loss-prevention)
* [Enterprise IoT Security](https://www.paloaltonetworks.jp/content/pan/ja_JP/network-security/enterprise-iot-security)
* [Medical IoT Security](https://www.paloaltonetworks.jp/network-security/medical-device-security)
* [Industrial OT Security](https://www.paloaltonetworks.jp/content/pan/ja_JP/network-security/industrial-ot-security)
* [SaaS Security](https://www.paloaltonetworks.jp/sase/saas-security)
* [次世代ファイアウォール](https://www.paloaltonetworks.jp/network-security/next-generation-firewall)
* [ハードウェア ファイアウォール](https://www.paloaltonetworks.jp/network-security/hardware-firewall-innovations)
* [ソフトウェア ファイアウォール](https://www.paloaltonetworks.jp/network-security/software-firewalls)
* [Strata Cloud Manager](https://www.paloaltonetworks.jp/network-security/strata-cloud-manager)
* [SD-WAN for NGFW](https://www.paloaltonetworks.jp/network-security/sd-wan-subscription)
* [PAN-OS](https://www.paloaltonetworks.jp/network-security/pan-os)
* [Panorama](https://www.paloaltonetworks.jp/network-security/panorama)
* [セキュア アクセス サービス エッジ](https://www.paloaltonetworks.jp/sase)
* [Prisma SASE](https://www.paloaltonetworks.jp/sase)
* [App Acceleration](https://www.paloaltonetworks.jp/sase/app-acceleration)
* [自律型デジタルエクスペリエンス管理](https://www.paloaltonetworks.jp/sase/adem)
* [Enterprise DLP](https://www.paloaltonetworks.jp/sase/enterprise-data-loss-prevention)
* [Prisma Access](https://www.paloaltonetworks.jp/sase/access)
* [Prisma Browser](https://www.paloaltonetworks.jp/sase/prisma-browser)
* [Prisma SD-WAN](https://www.paloaltonetworks.jp/sase/sd-wan)
* [リモート ブラウザ分離](https://www.paloaltonetworks.jp/sase/remote-browser-isolation)
* [SaaS Security](https://www.paloaltonetworks.jp/sase/saas-security)
* [AI駆動型セキュリティ運用プラットフォーム](https://www.paloaltonetworks.jp/cortex)
* [Cloud Security](https://www.paloaltonetworks.jp/cortex/cloud)
* [Cortex Cloud](https://www.paloaltonetworks.jp/cortex/cloud)
* [Application Security](https://www.paloaltonetworks.jp/cortex/cloud/application-security)
* [Cloud Posture Security](https://www.paloaltonetworks.jp/cortex/cloud/cloud-posture-security)
* [Cloud Runtime Security](https://www.paloaltonetworks.jp/cortex/cloud/runtime-security)
* [Prisma Cloud](https://www.paloaltonetworks.jp/prisma/cloud)
* [AI駆動型SOC](https://www.paloaltonetworks.jp/cortex)
* [Cortex XSIAM](https://www.paloaltonetworks.jp/cortex/cortex-xsiam)
* [Cortex XDR](https://www.paloaltonetworks.jp/cortex/cortex-xdr)
* [Cortex XSOAR](https://www.paloaltonetworks.jp/cortex/cortex-xsoar)
* [Cortex Xpanse](https://www.paloaltonetworks.jp/cortex/cortex-xpanse)
* [Unit 42マネージド ディテクション\&レスポンス](https://www.paloaltonetworks.jp/cortex/managed-detection-and-response)
* [マネージドXSIAM](https://www.paloaltonetworks.jp/cortex/managed-xsiam)
* [次世代のアイデンティティ セキュリティ](https://www.paloaltonetworks.jp/idira)
* [特権アクセス管理](https://www.paloaltonetworks.jp/idira/human/privileged-access-management)
* [アイデンティティ管理とアクセス管理](https://www.paloaltonetworks.jp/idira/human/identity-and-access-management)
* [Endpoint Privilege Manager](https://www.paloaltonetworks.jp/idira/human/endpoint-privilege-manager)
* [アイデンティティ ガバナンス](https://www.paloaltonetworks.jp/idira/human/identity-governance)
* [従業員パスワード管理](https://www.paloaltonetworks.jp/idira/human/workforce-password-management)
* [エージェンティック アイデンティティ](https://www.paloaltonetworks.jp/idira/agentic)
* [シークレット管理](https://www.paloaltonetworks.jp/idira/machine/secrets-management)
* [統合型シークレット ガバナンス](https://www.paloaltonetworks.jp/idira/machine/unified-secrets-governance)
* [アプリケーションの認証情報配信](https://www.paloaltonetworks.jp/idira/machine/application-credentials-delivery)
* [ベンダーの特権アクセス](https://www.paloaltonetworks.jp/idira/human/vendor-privileged-access)
* [脅威インテリジェンス\&インシデント レスポンス サービス](https://www.paloaltonetworks.jp/unit42)
* [予防評価](https://www.paloaltonetworks.jp/unit42/assess)
* [インシデント レスポンス](https://www.paloaltonetworks.jp/unit42/respond)
* [セキュリティ戦略を変革](https://www.paloaltonetworks.jp/unit42/transform)
* [脅威インテリジェンスについて](https://www.paloaltonetworks.jp/unit42/threat-intelligence-partners)
会社名
* [パロアルトネットワークスについて](https://www.paloaltonetworks.jp/about-us)
* [採用情報](https://jobs.paloaltonetworks.com/en/)
* [お問合せ](https://www.paloaltonetworks.jp/company/contact-sales)
* [企業責任](https://www.paloaltonetworks.com/about-us/corporate-responsibility)
* [お客様向け](https://www.paloaltonetworks.jp/customers)
* [IR](https://investors.paloaltonetworks.com/)
* [拠点](https://www.paloaltonetworks.com/about-us/locations)
* [ニュースルーム](https://www.paloaltonetworks.jp/company/newsroom)
人気のあるリンク
* [ブログ](https://www.paloaltonetworks.com/blog/?lang=ja)
* [コミュニティ](https://www.paloaltonetworks.com/communities)
* [コンテンツライブラリ](https://www.paloaltonetworks.jp/resources)
* [Cyberpedia](https://www.paloaltonetworks.jp/cyberpedia)
* [イベントセンター](https://events.paloaltonetworks.com/)
* [電子メール設定の管理](https://start.paloaltonetworks.com/preference-center)
* [製品A〜Z](https://www.paloaltonetworks.jp/products/products-a-z)
* [製品認証](https://www.paloaltonetworks.com/legal-notices/trust-center/compliance)
* [脆弱性の報告](https://www.paloaltonetworks.com/security-disclosure)
* [サイトマップ](https://www.paloaltonetworks.jp/sitemap)
* [テクニカル ドキュメント](https://docs.paloaltonetworks.com/)
* [Unit 42](https://unit42.paloaltonetworks.jp/)
* [個人情報の販売および共有禁止](https://panwedd.exterro.net/portal/dsar.htm?target=panwedd)

* [プライバシー](https://www.paloaltonetworks.jp/legal-notices/privacy)
* [トラスト センター](https://www.paloaltonetworks.jp/legal-notices/trust-center)
* [利用規約](https://www.paloaltonetworks.jp/legal-notices/terms-of-use)
* [ドキュメント](https://www.paloaltonetworks.jp/legal-notices)
Copyright © 2026 Palo Alto Networks. All Rights Reserved
* [](https://www.youtube.com/user/paloaltonetworks)
* [](https://twitter.com/PaloAltoNtwks)
* [](https://www.facebook.com/PaloAltoNetworks/)
* [](https://www.linkedin.com/company/palo-alto-networks)
* [](https://unit42.paloaltonetworks.com/unit-42-threat-vector-podcast/)
* JP
Select your language
   
### Default Heading
Read the article 
Seekbar
 

Volume
